

Главная » Сети и вайфай » Как объединить два удаленных офиса в единую сеть
ОТСЛЕЖИВАТЬ
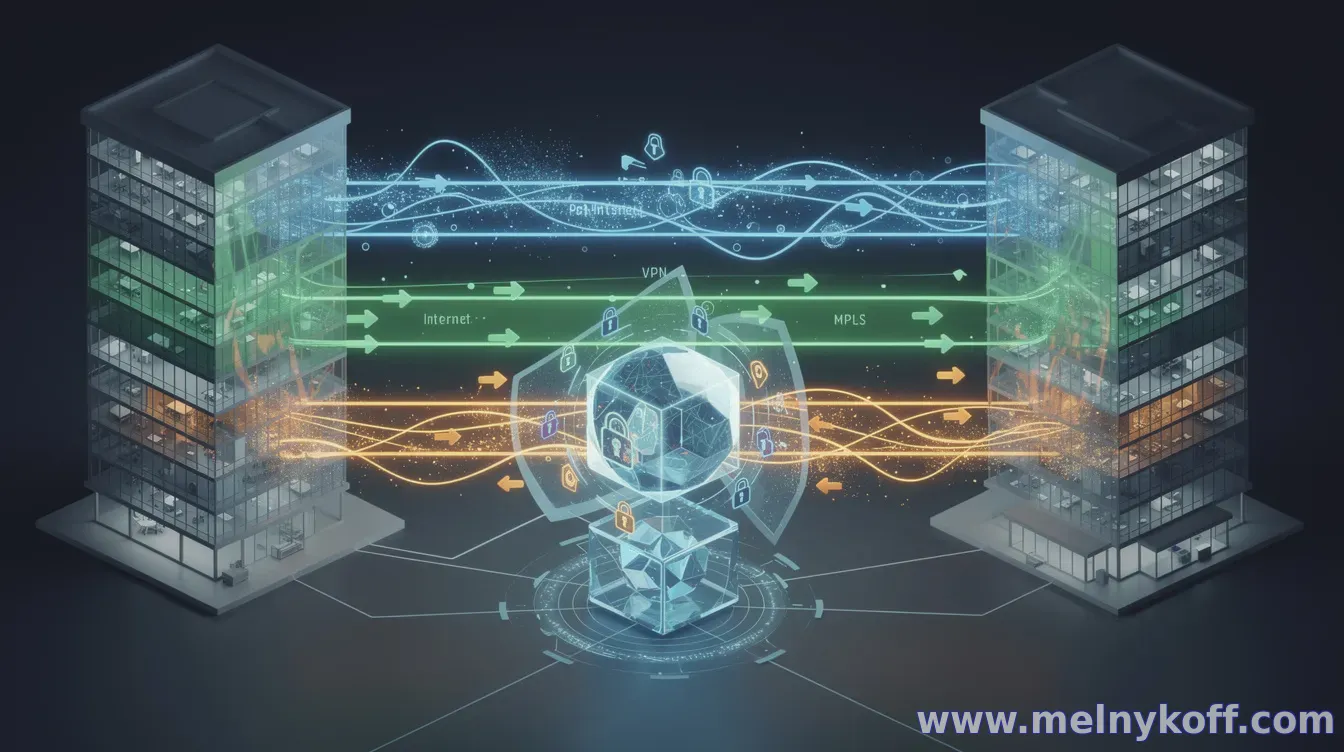
Объединение двух удалённых офисов в одну сеть — задача, требующая тщательного планирования и выбора подходящей технологии. Основная цель — обеспечить надёжное соединение, низкую задержку и безопасность передачи данных между площадками.
1) Выбор архитектуры. Самые распространённые варианты: виртуальная частная сеть (VPN) через интернет, частная вырезка MPLS-маршрутизатором провайдера, либо современная SD-WAN-решение. VPN подходит для небольших офисов и простых требований, MPLS обеспечивает стабильность и QoS для крупных офисов, SD-WAN сочетает гибкость и управляемость с учетом интернет-каналов.
2) Требования к пропускной способности и задержкам. Оцените текущий трафик (приложения ERP/CRM, VoIP, видеоконференции) и заложите запас по пиковым нагрузкам. Для критичных приложений подумайте о резервном канале и о QoS.
3) Безопасность. Используйте шифрование трафика, аутентификацию устройств и доступов, регулярные обновления ПО, мониторинг и журналы. В большинстве сценариев рекомендуется сегментация сетей и централизованная политик-менеджмент.
4) Наглядные варианты реализации. VPN через интернет — дешевле и проще, но требует аккуратной настройки туннелей и обхода NAT. MPLS — стабильнее и предсказуемее по задержкам, но может быть дороже и требует сотрудничества с провайдером. SD-WAN — гибкость на основе нескольких каналов ( интернет, 4G/5G, DSL ) и динамическое распределение трафика. Выбор зависит от бюджета, требуемого уровня контроля и надежности.
5) Рекомендованный план внедрения. Начните с аудита сетевой инфраструктуры обоих офисов, затем протестируйте выбранную архитектуру в пилотном режиме на ограниченном трафике. Постепенно расширяйте сеть, внедряйте политику доступа, мониторинг и резервирование каналов. Не забывайте о документации и обучении персонала.
6) Примеры конфигураций на высоком уровне. Для VPN — настройка защищённых туннелей между двумя офисами, применение централизованной аутентификации и фаервола. Для SD-WAN — агрегация несколькими каналами и политики маршрутизации на основе типа трафика. Для MPLS — согласование с провайдером о выделенном маршруте и настройка QoS для критичных сервисов.
7) Как понять, что выбрали правильно. Практические признаки — стабильная производительность приложений, предсказуемая задержка, минимальные проблемы с доступом к ресурсам, прозрачные политики безопасности и простое масштабирование.
Итог: наиболее подходящий путь зависит от потребностей бизнеса и бюджета. Разумный подход — начать с VPN или SD-WAN для гибкости и потом при необходимости перейти на MPLS для повышенной предсказуемости и QoS.
Вопросы гостей
Помощь
Благодарность сайту